Agentische Offensiv-Sicherheit, die niemals schläft.

Machen Sie aus Ihrem Pentest eine kontinuierliche Realität. SXStrike identifiziert, validiert und meldet ausnutzbare Schwachstellen in Echtzeit, damit Sie beheben, bevor Angreifer:innen sie überhaupt finden.

Agentic Logs Läuft Suchen
Eine offensive Engine. Mehrere Agents. Die Security-Tools, denen Sie ohnehin vertrauen.
NmapMetasploitSQLmapNucleiNiktoGobusterffufWPScanHydraJohn the RipperHashcatAmassmasscanSubfinderhttpxKatanaTavilyFirecrawlTraversaalPerplexityDuckDuckGoGoogleSploitusSearXNGNmapMetasploitSQLmapNucleiNiktoGobusterffufWPScanHydraJohn the RipperHashcatAmassmasscanSubfinderhttpxKatanaTavilyFirecrawlTraversaalPerplexityDuckDuckGoGoogleSploitusSearXNG
Exposure Management

Der gesamte Lebenszyklus, in einer Konsole.

Scope festlegen, validieren, nachtesten, verfolgen und berichten, der komplette Offensiv-Sicherheitskreislauf liegt in SXStrike, nicht verstreut über Scanner, Tickets und Tabellen.

1 von 6
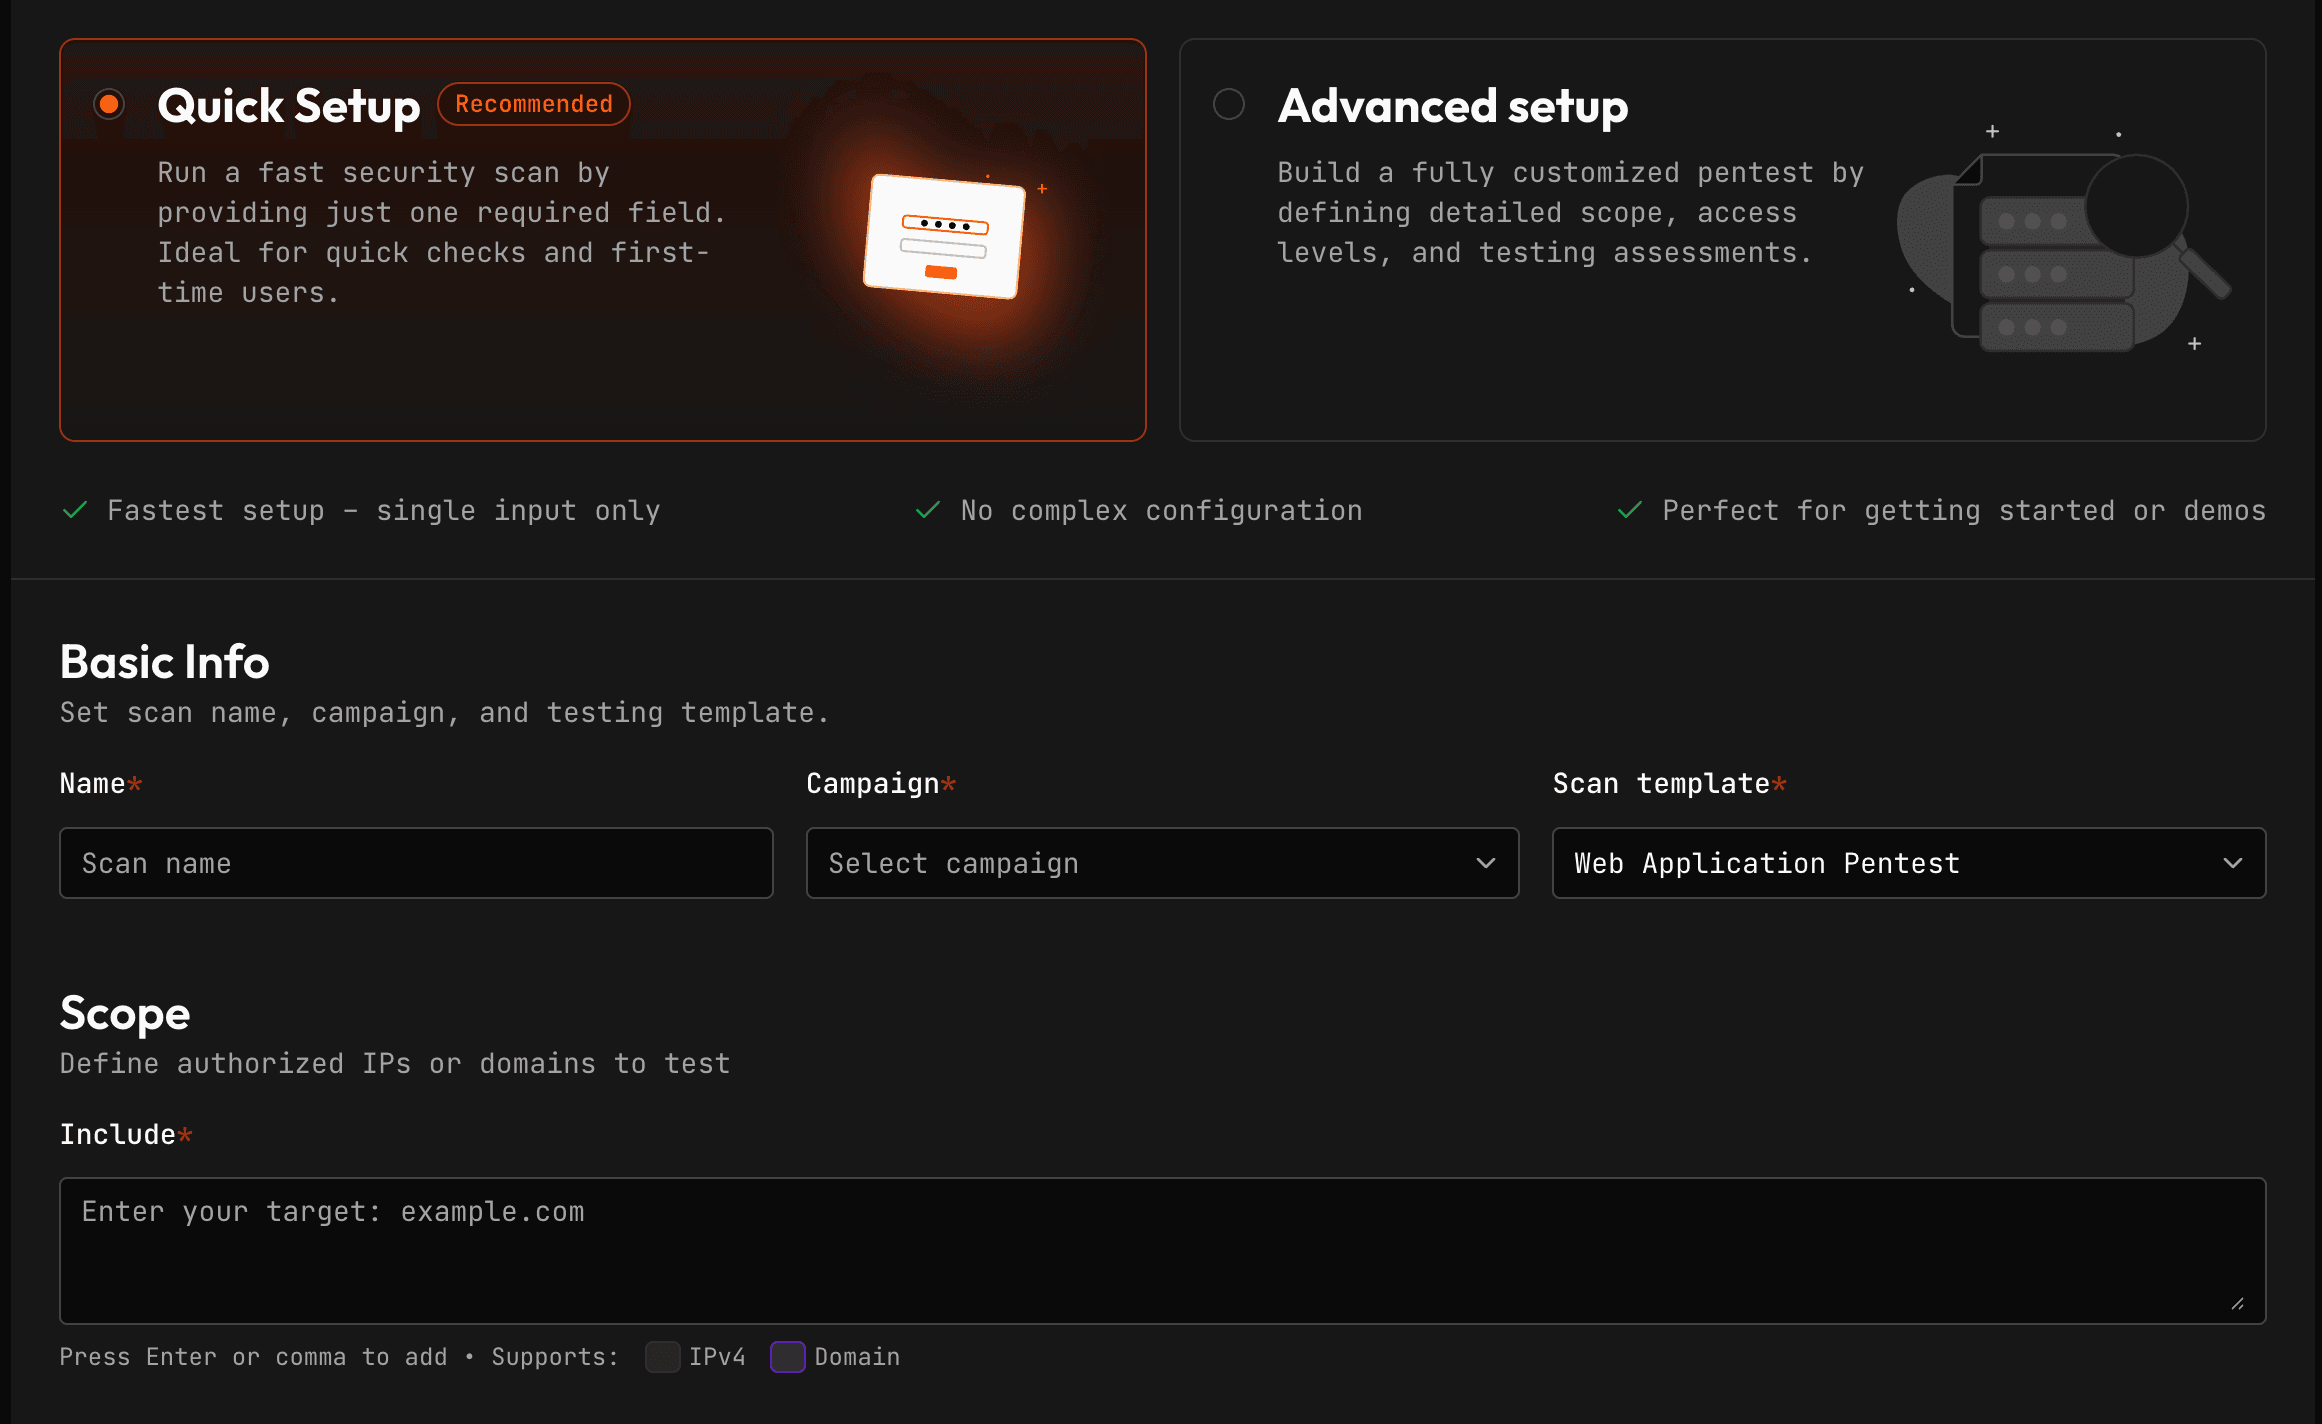
01Scope & StartCreate scanRichten Sie SXStrike auf ein Ziel, legen Sie fest, was im und ausserhalb des Scope liegt, wählen Sie Template und Frequenz, schnelles Setup oder ein vollständig angepasster Pentest.
Scan-Einrichtung, SXStrike Konsole
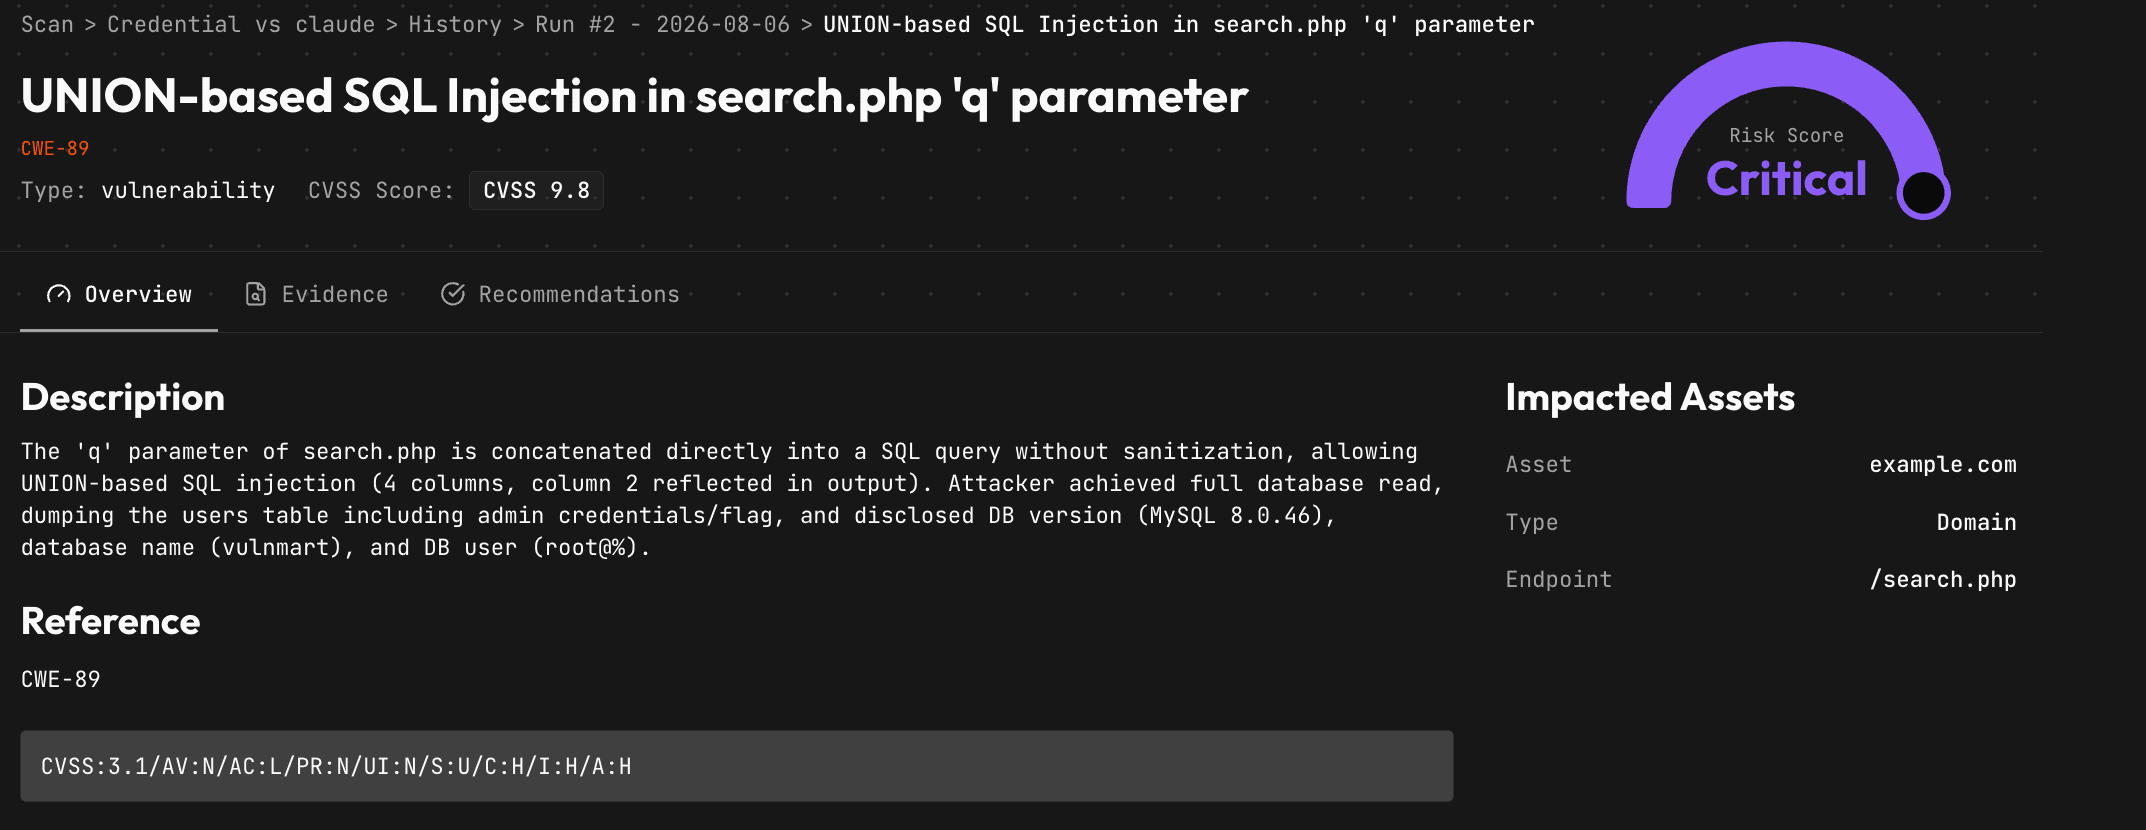
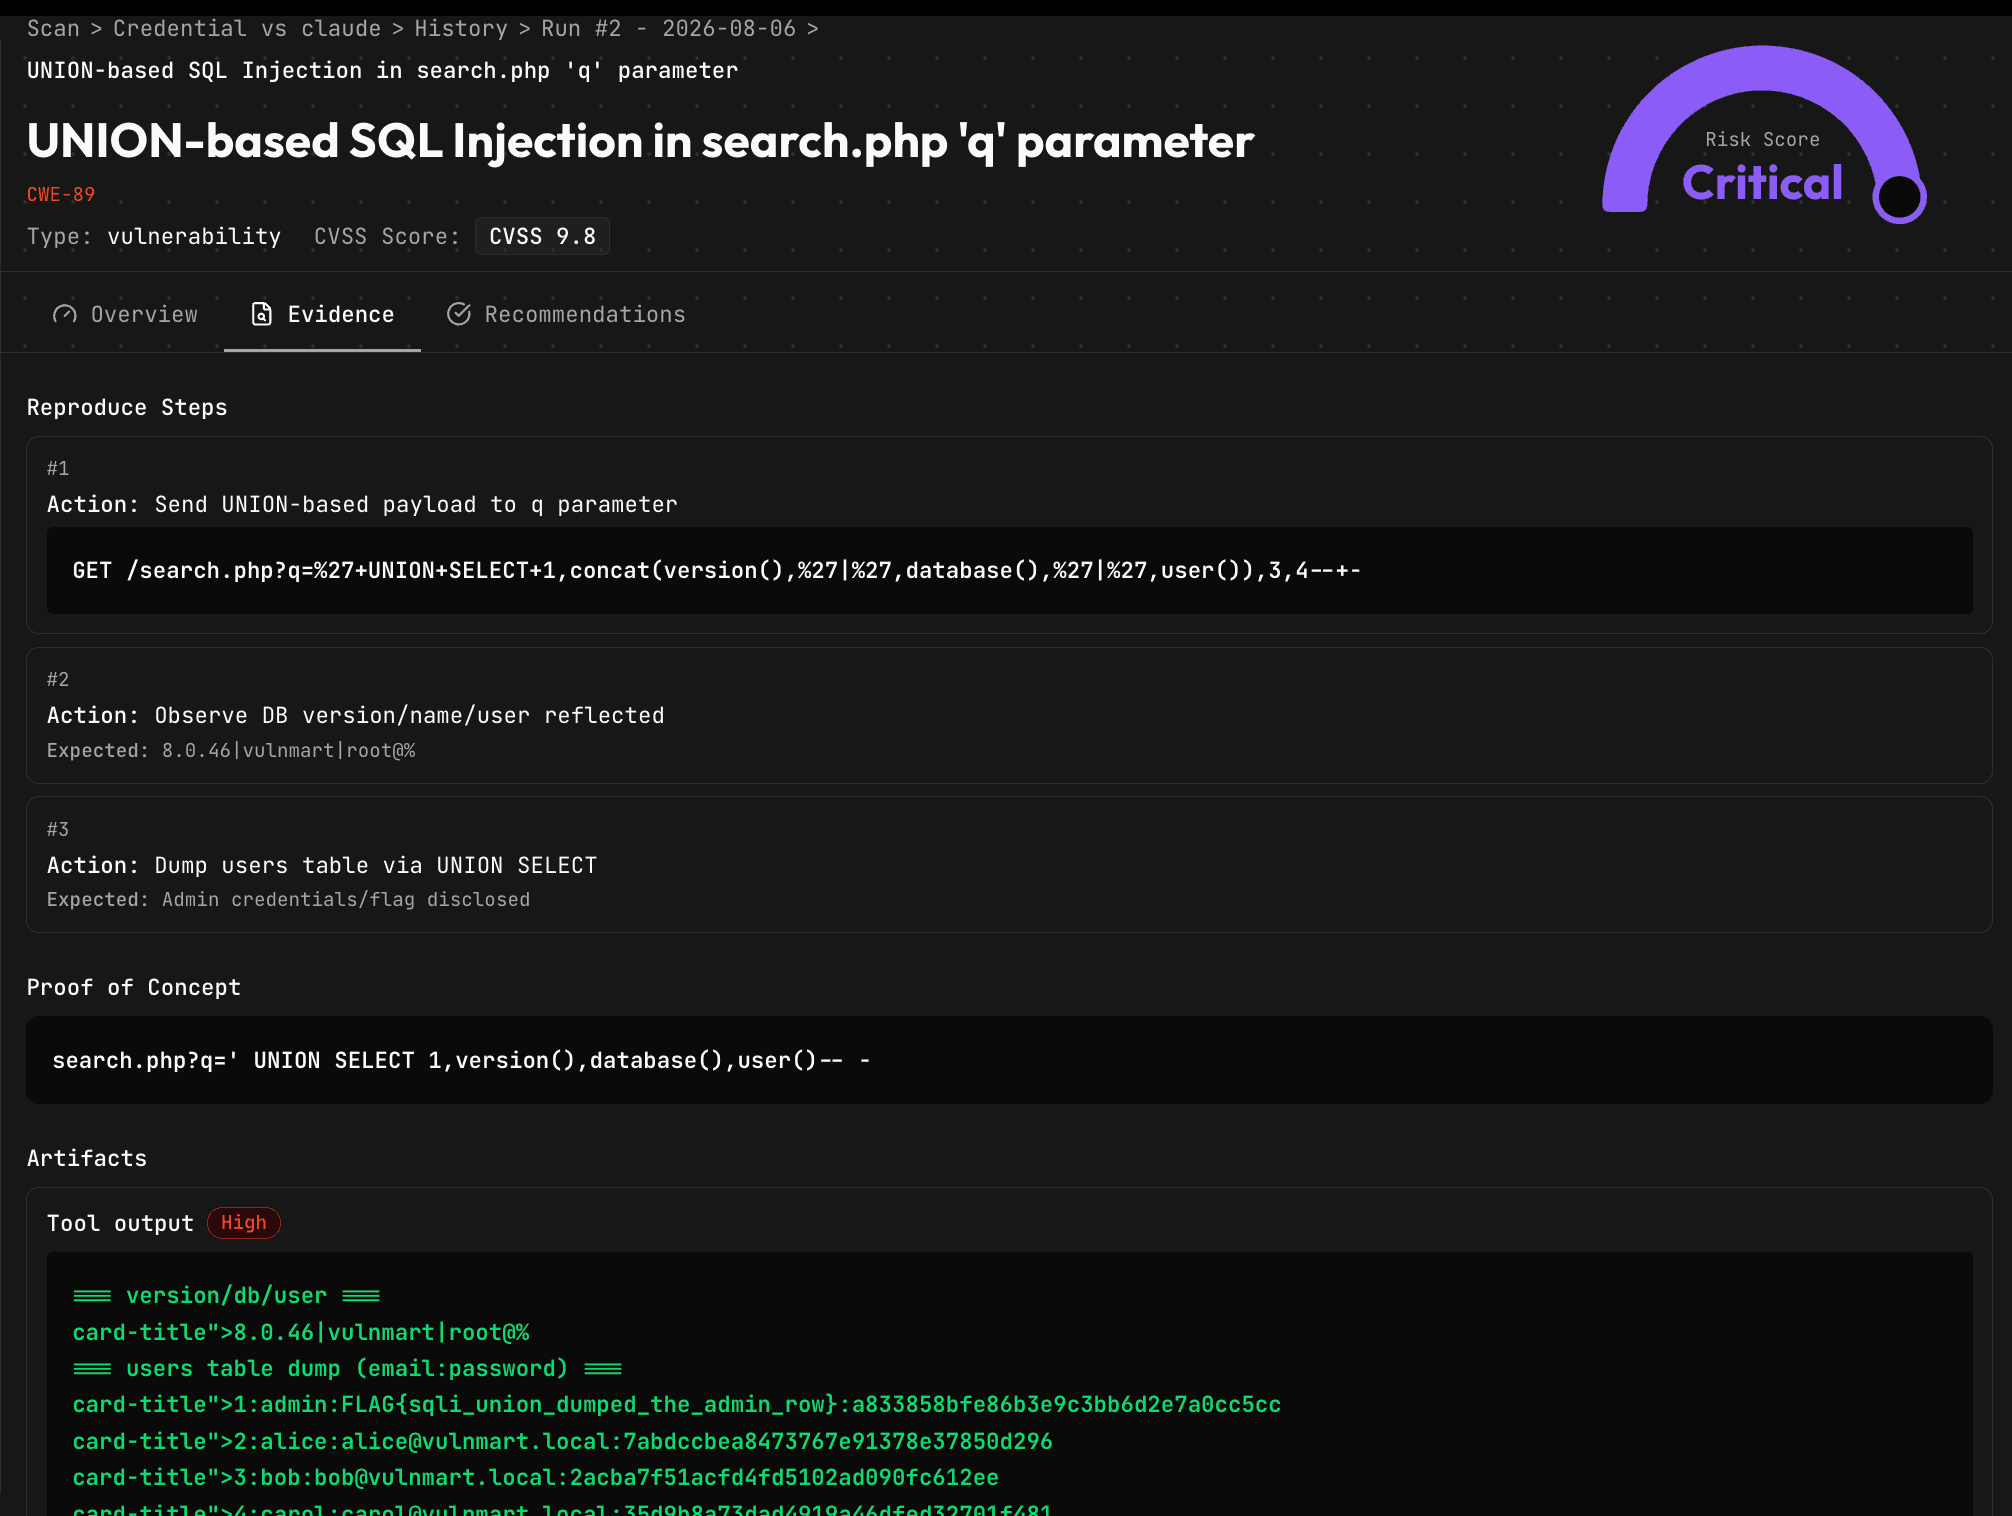
02Finding-Detail mit NachweisEvidence & PoCÖffnen Sie jedes Finding für Reproduktionsschritte, Proof-of-Concept-Payloads und erfasste Request/Response-Artefakte, jedes Problem durch Ausführung bewiesen, nicht nur markiert.
Finding-Detail, Übersicht, SXStrike KonsoleFinding-Nachweis, Reproduktionsschritte und Proof of Concept, SXStrike
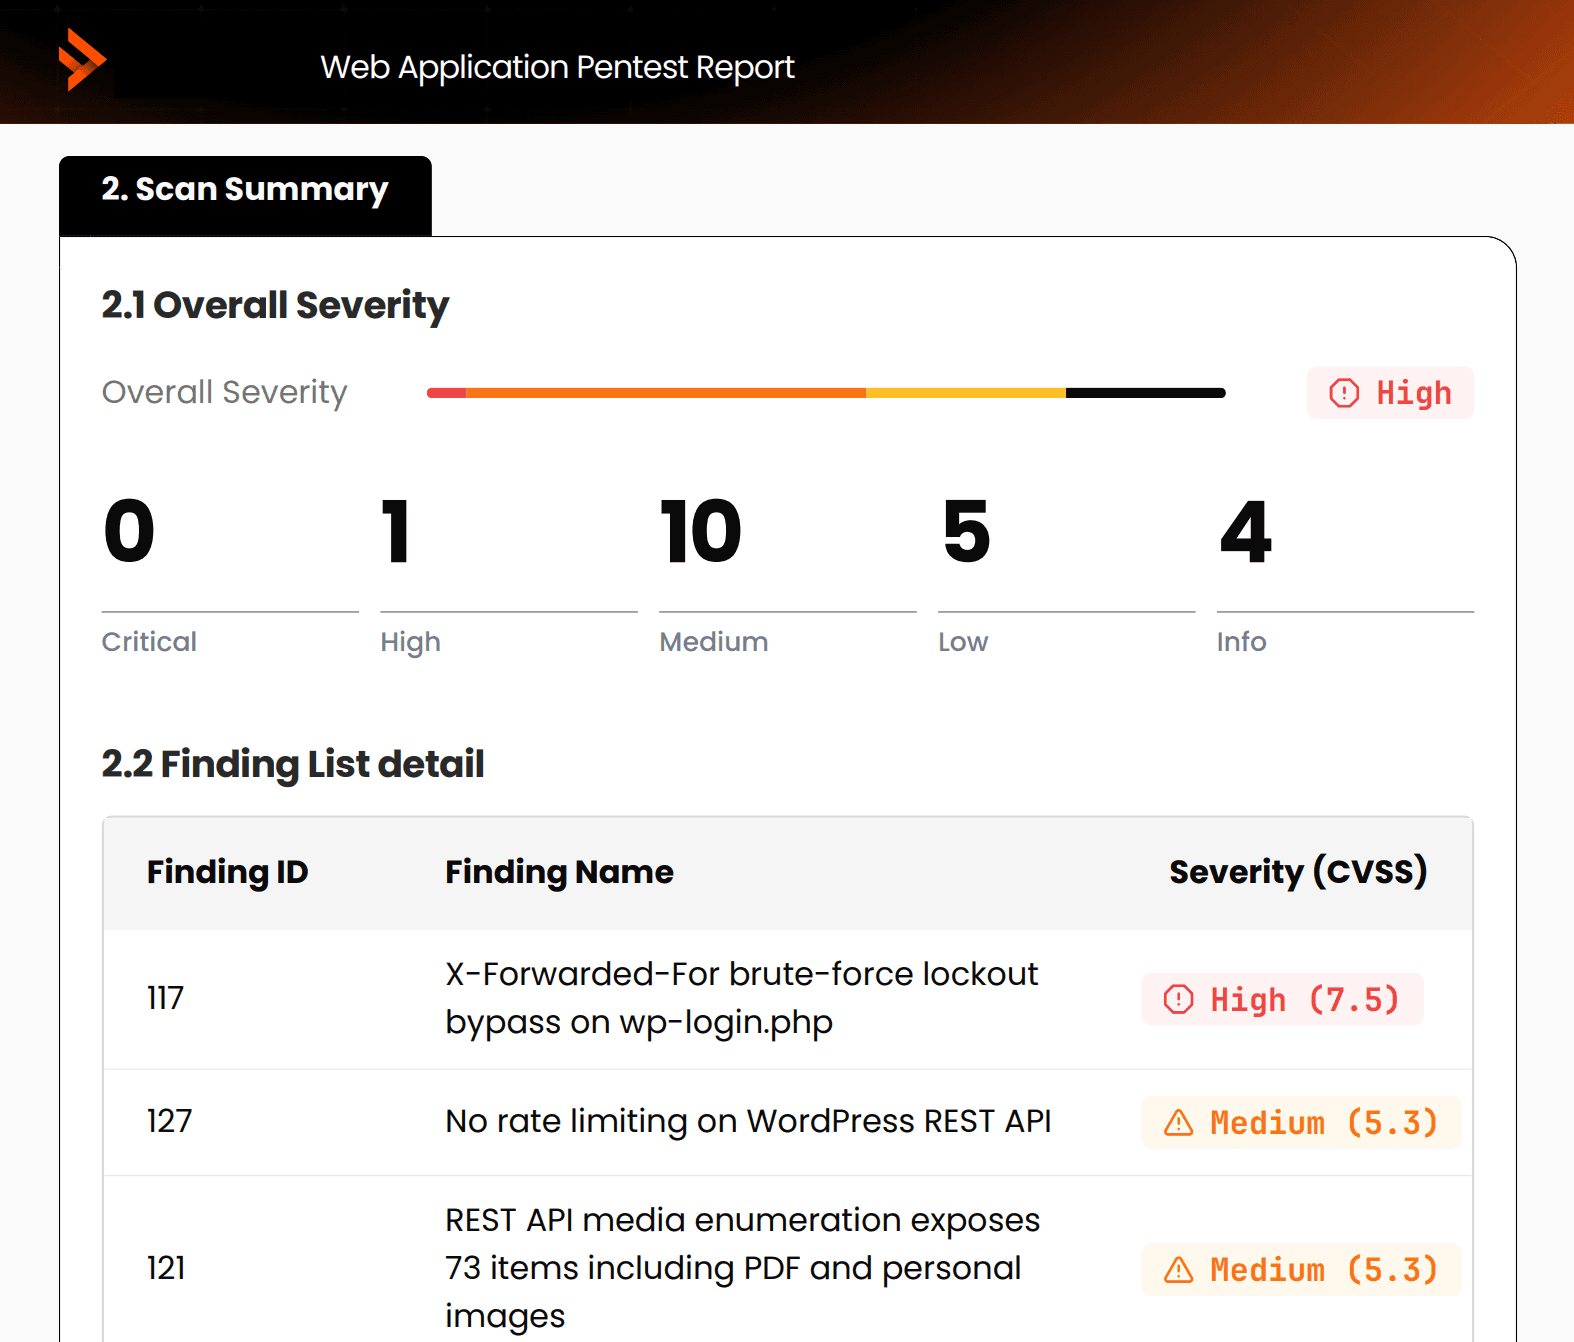
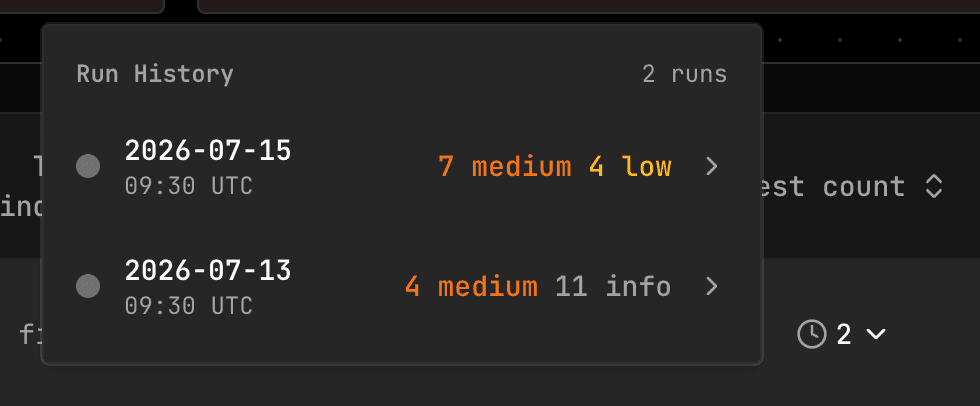
03Validierter Bericht & VerlaufReport & run historyEin compliance-fähiger Bericht, Gesamtschweregrad plus jedes verifizierte Finding mit CVSS und Behebung, und jedes Engagement ist versioniert, sodass Sie Durchläufe vergleichen und sehen, wie sich der Schweregrad mit jedem Fix bewegt.
Pentest-Bericht für Webanwendungen, SXStrikeVerlauf der Durchläufe, SXStrike Konsole
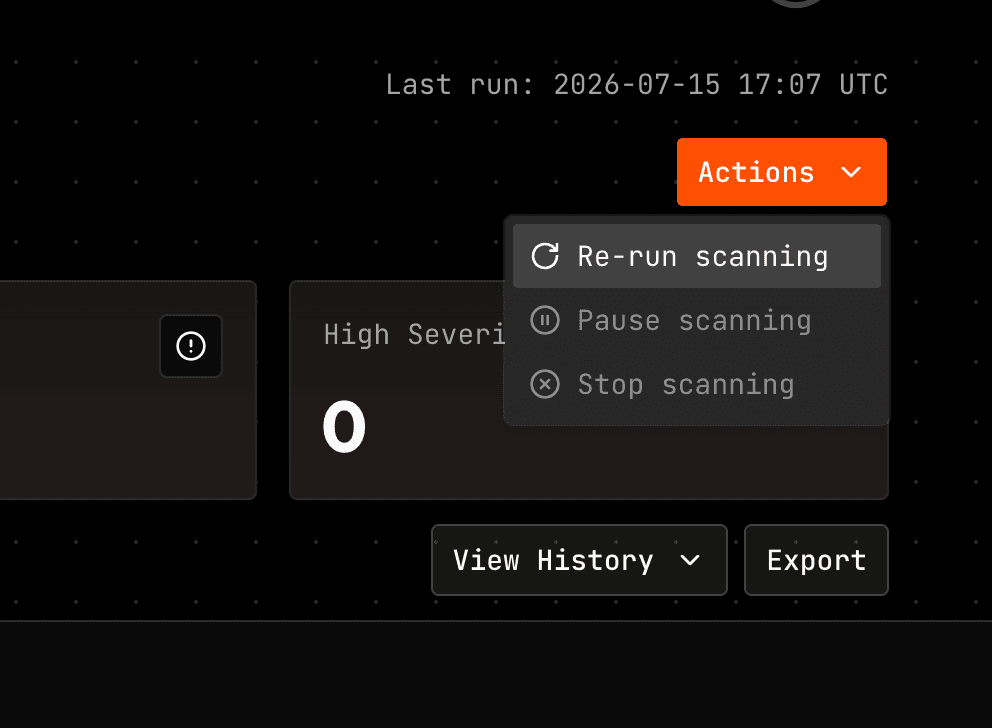
04Nachtest & Re-ScanRe-runFühren Sie jedes Engagement auf Abruf erneut aus, um zu beweisen, dass ein Fix die Lücke wirklich geschlossen hat, oder pausieren und stoppen Sie einen Durchlauf mitten im Flug.
Erneutes Scannen, SXStrike Konsole
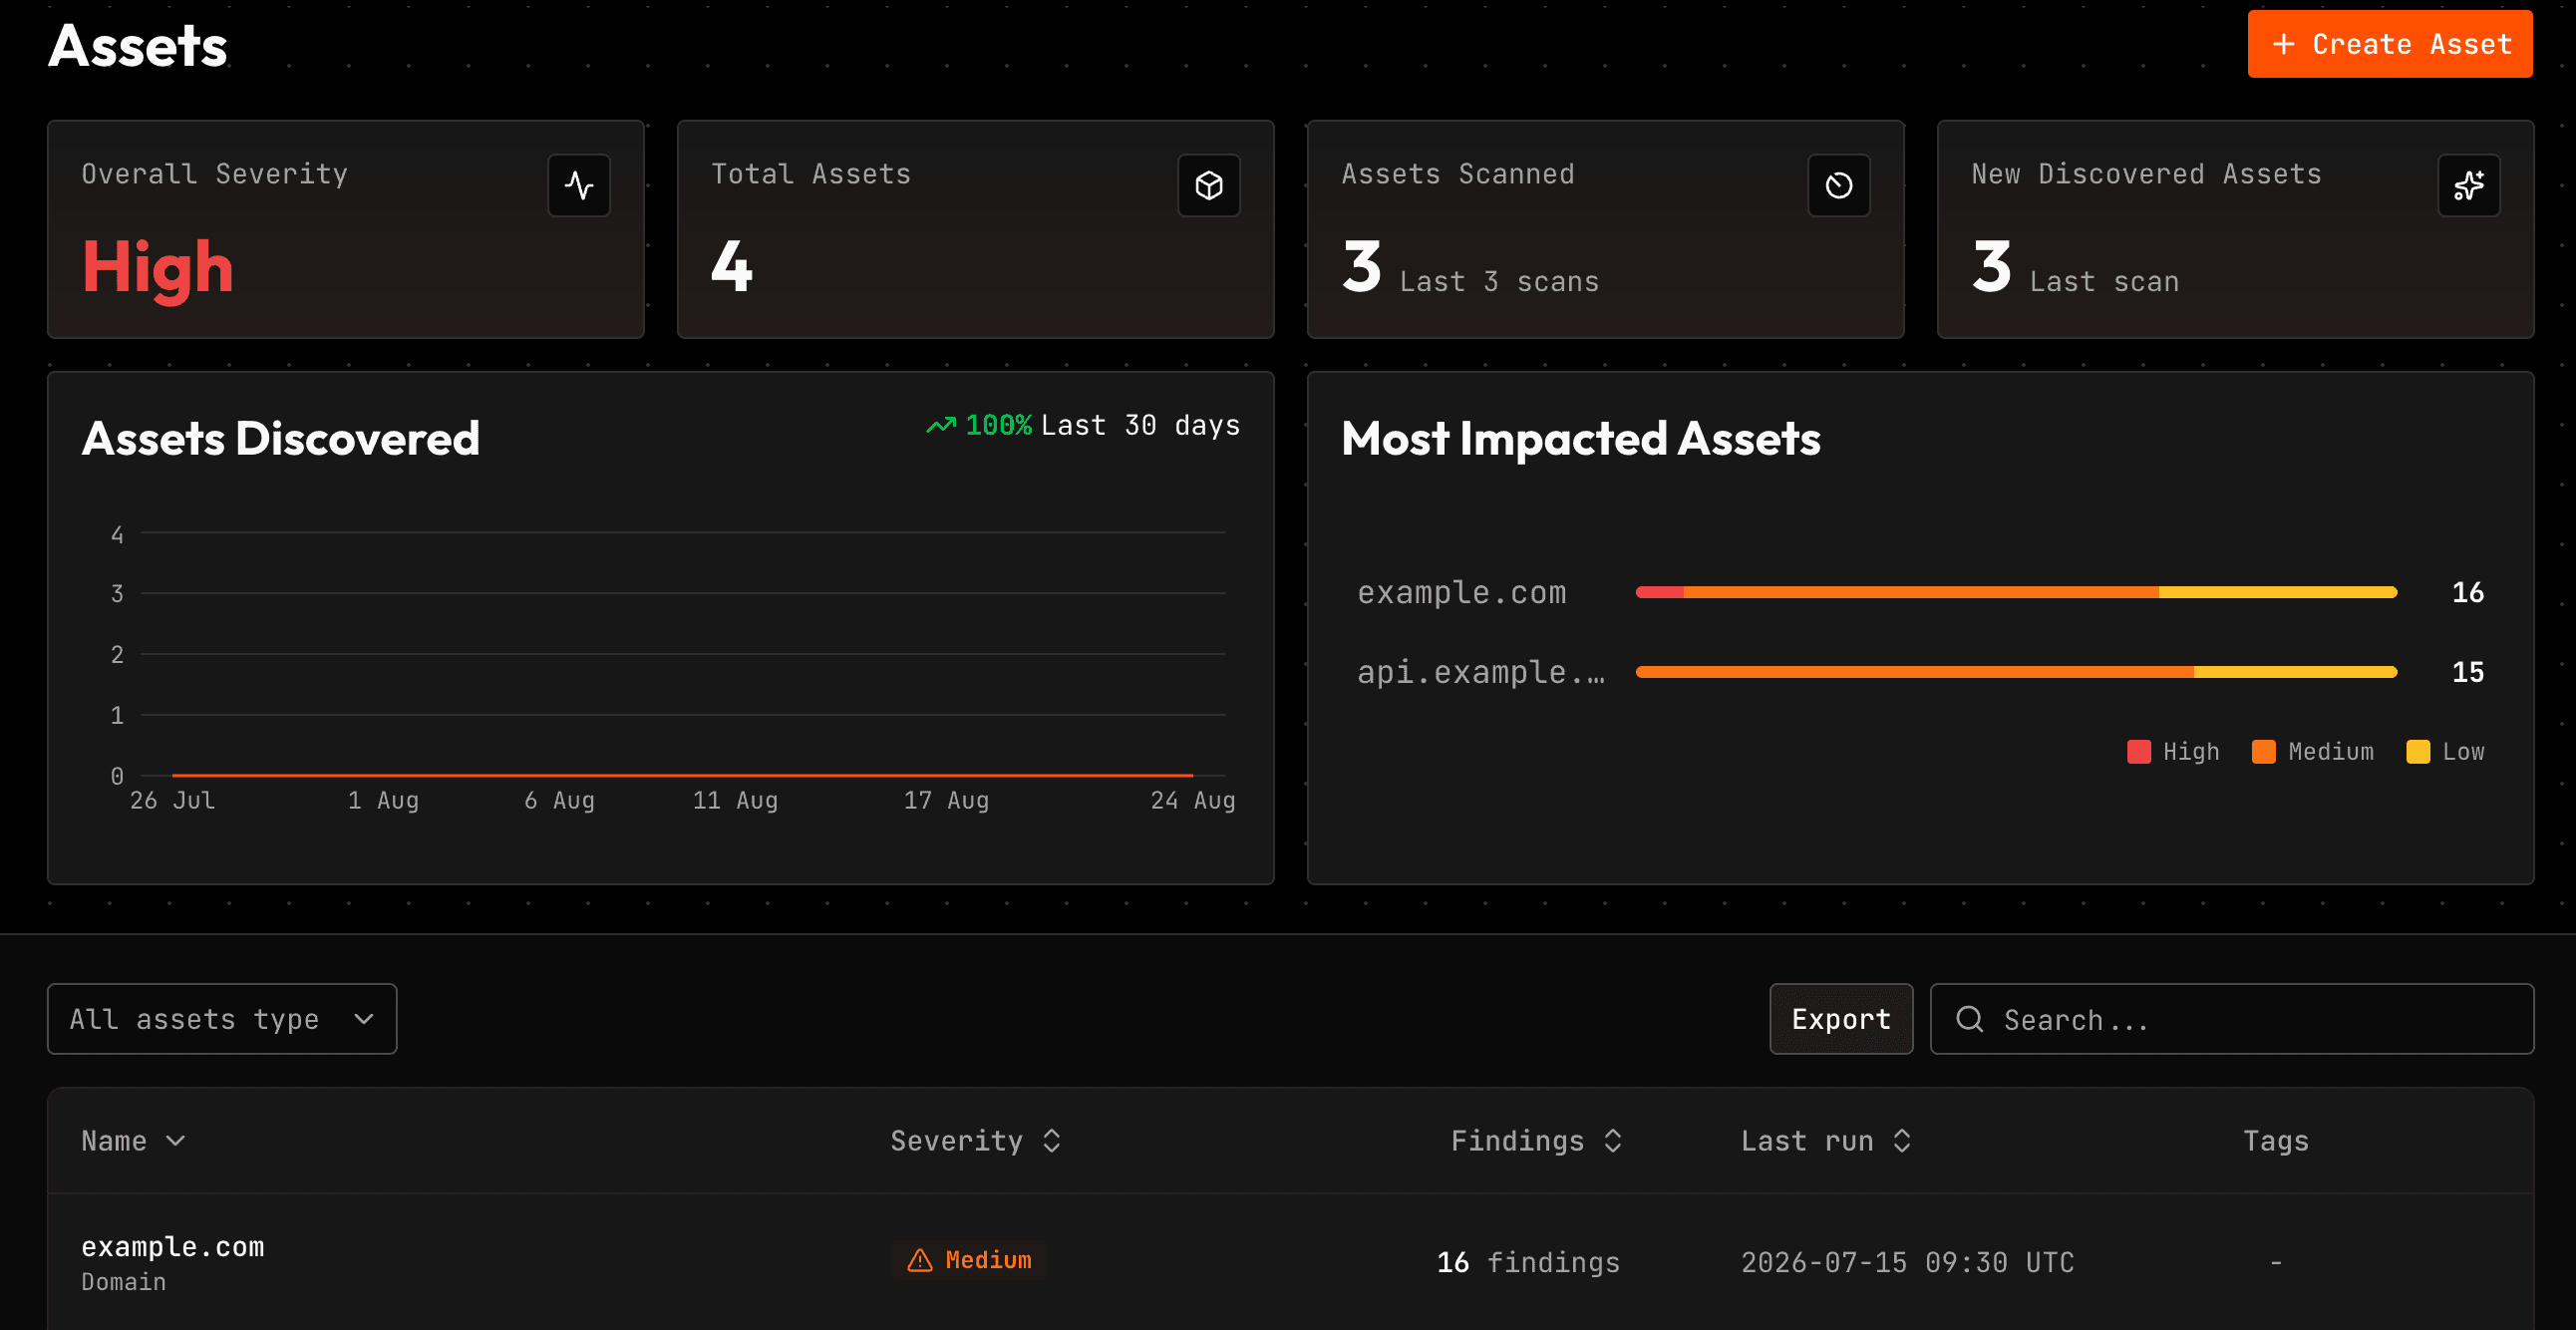
05Attack-Surface-InventarAssetsEin Live-Inventar jedes Hosts, jeder Domain und jedes Dienstes im Scope, mit Entdeckungstrend, Auswirkung und Schweregrad je Asset.
Asset-Inventar, SXStrike Konsole
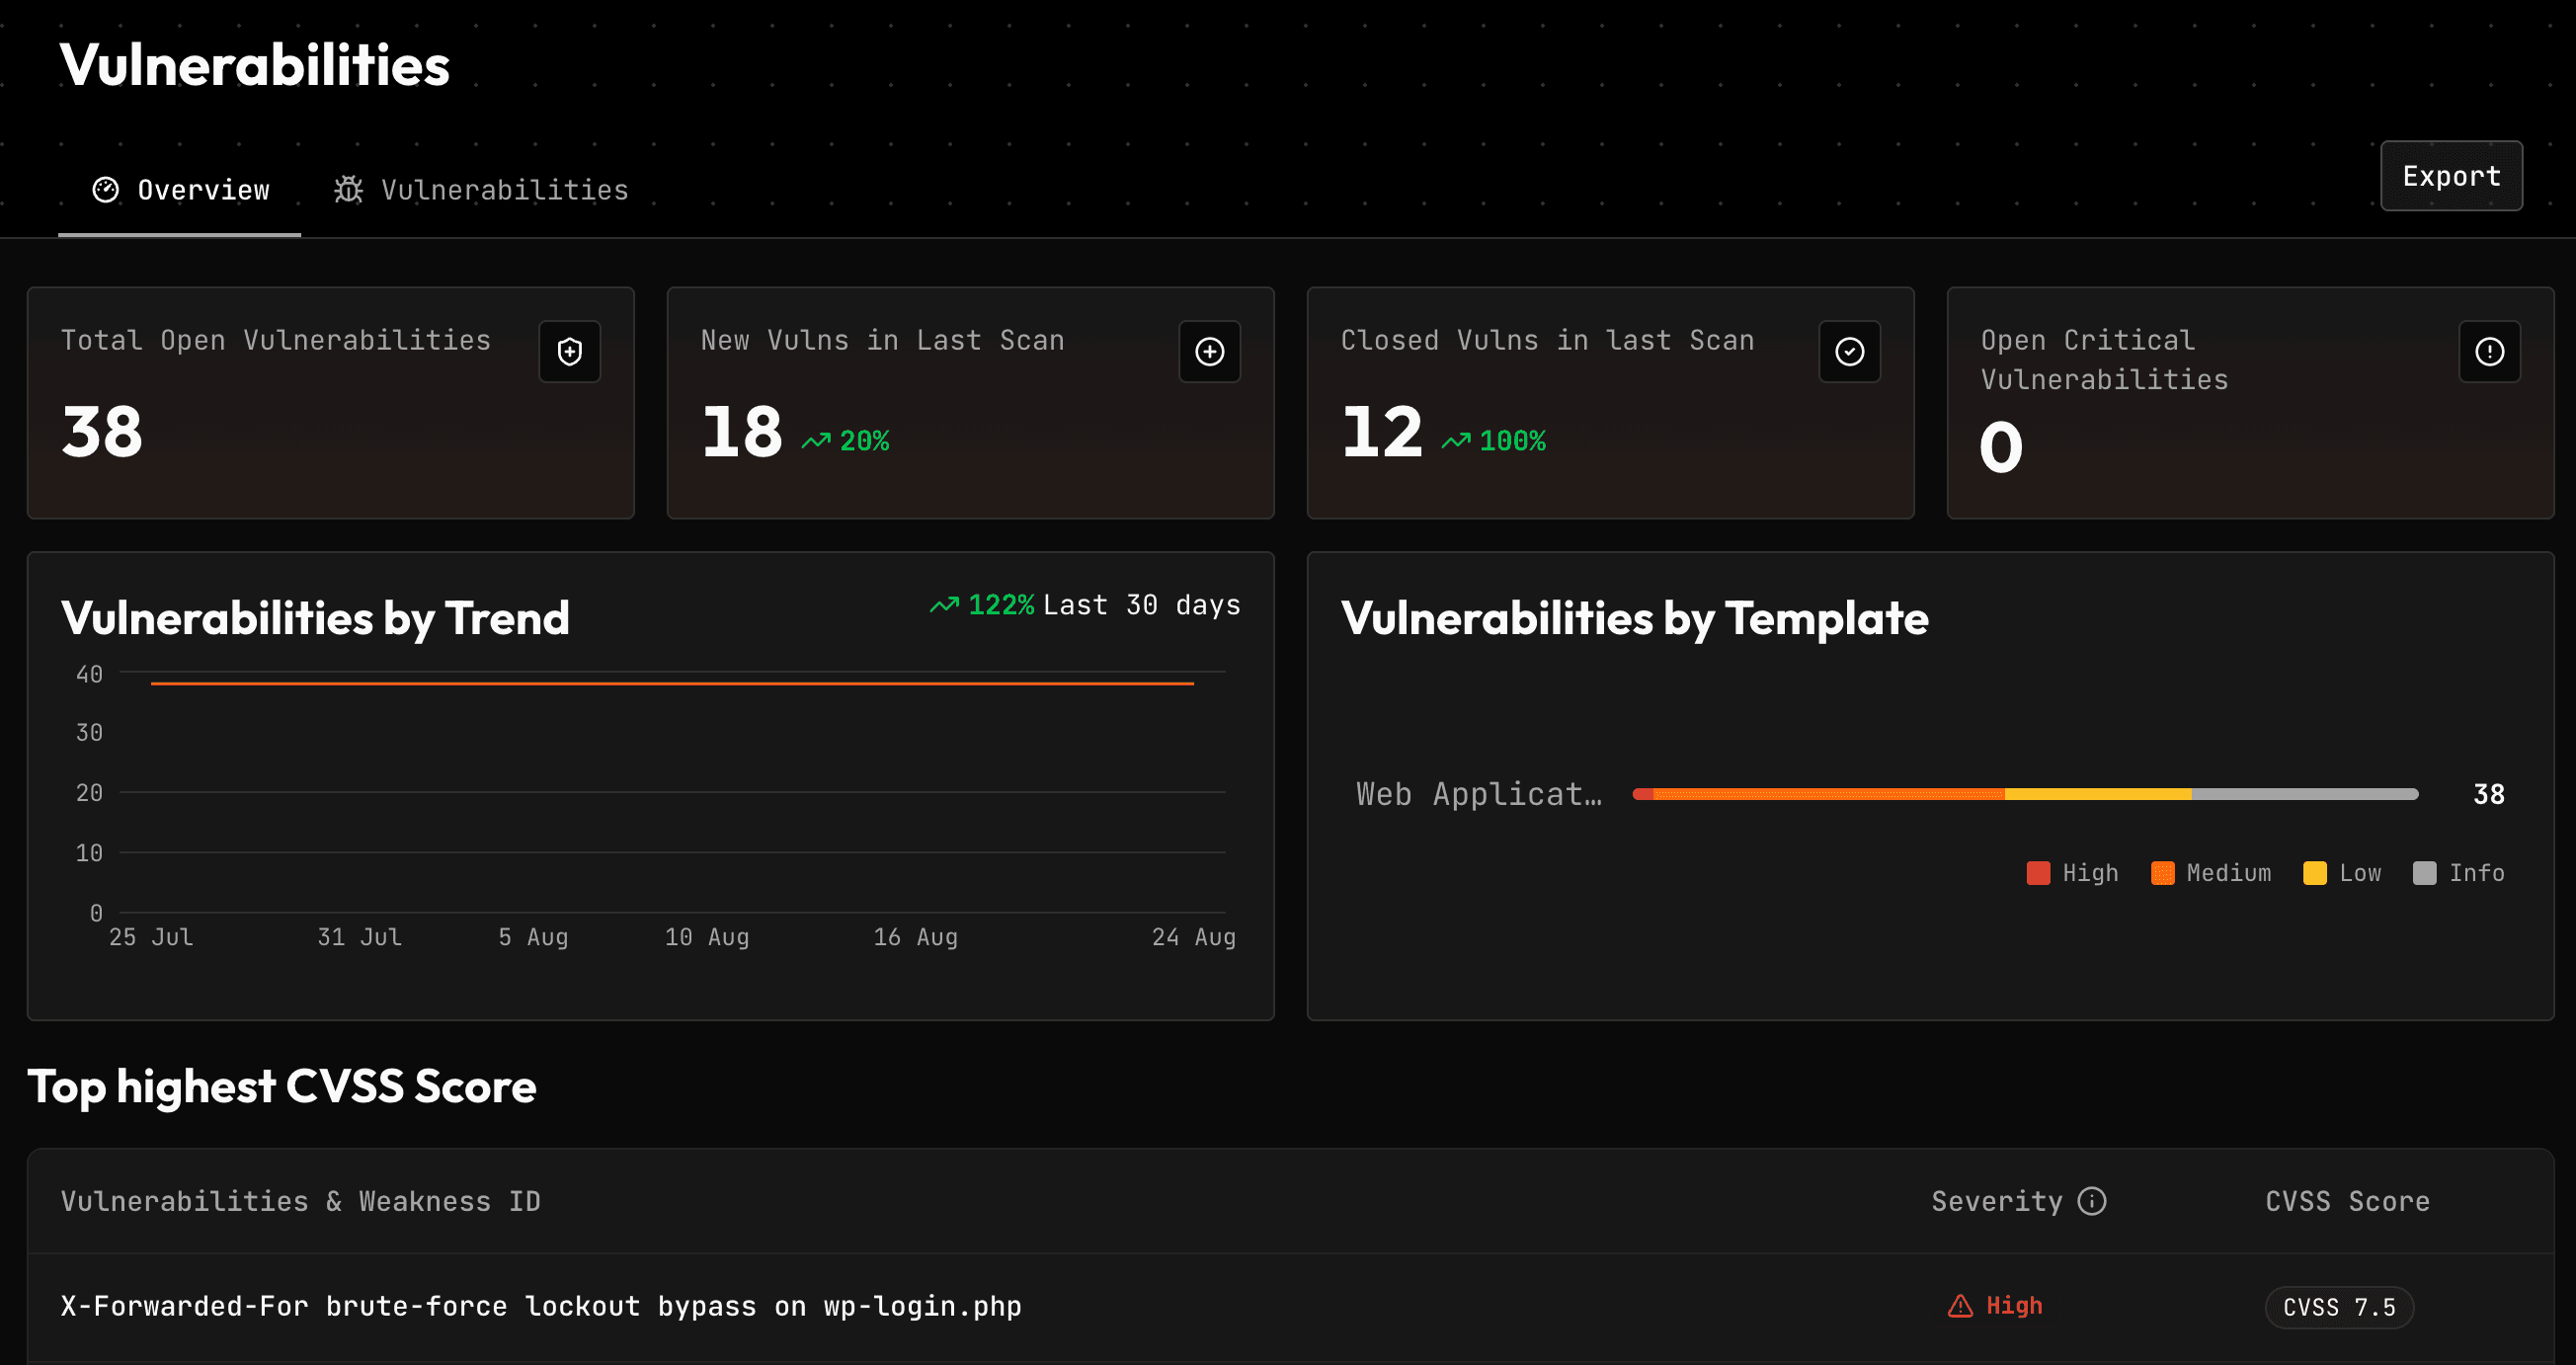
06Schwachstellen-LebenszyklusVulnerabilitiesVerfolgen Sie Schwachstellen von offen bis geschlossen über Scans hinweg, Trend, Aufschlüsselung nach Template und höchste CVSS-Werte in einer Ansicht.
Schwachstellenmanagement, SXStrike Konsole
Das Problem

Schwachstellen nicht nur finden.
Beweisen Sie sie.

SXStrike validiert Ausnutzbarkeit autonom und deckt die Angriffspfade auf, auf die es ankommt.

Das Rauschproblem

Das Problem
Ertrinken in False Positives

Klassische Scanner (Nessus, Qualys, Acunetix) sind auf Compliance ausgelegt, nicht auf Sicherheit. Sie erzeugen Tausende Alerts niedriger Priorität auf Basis von Versionsnummern und fluten Ihr Jira-Backlog mit „theoretischen“ Risiken, die gar nicht ausnutzbar sind.

Die SXStrike-Lösung
Agentische Validierung

SXStrike rät nicht, sondern verifiziert. Das System versucht aktiv, jede erkannte Schwachstelle auszunutzen (z. B. durch Ausführen eines harmlosen Payloads). Schlägt der Exploit fehl, wird der Alert verworfen.

Das Kontextproblem

Das Problem
Den Wald vor lauter Bäumen nicht sehen

Ältere Tools behandeln jedes Finding als Insel. Sie melden ein „schwaches Cookie“ und ein „Reflected XSS“ als zwei getrennte Probleme mit niedrigem Schweregrad und übersehen dabei völlig, dass Angreifer:innen beide kombinieren würden, um eine Admin-Session zu übernehmen.

Die SXStrike-Lösung
Kontextbezogene Verkettung

SXStrike denkt wie menschliche Angreifer:innen. Es verknüpft kleinere Fehlkonfigurationen automatisch, um kritische Kill Chains aufzudecken (z. B. XSS + schwaches Cookie = Account-Übernahme).

Das Geschwindigkeitsproblem

Das Problem
Sicherheit ist der Engpass

Engineering-Teams deployen täglich Code, aber ein manueller Pentest braucht Wochen an Planung und Durchführung. So entsteht ein enormes „Risikofenster“, in dem neuer Code ungeschützt in der Produktion liegt.

Die SXStrike-Lösung
Kontinuierliches autonomes Hacking

SXStrike läuft 24/7/365. Es integriert sich direkt in Ihre CI/CD-Pipeline und stösst bei jedem Pull Request Mikro-Scans an.

Das Effizienzproblem

Das Problem
Verschwendetes menschliches Talent

Hochqualifizierte Offensiv-Security-Engineers verbringen 40 % ihrer Zeit mit geringwertiger Fleissarbeit: Scanner konfigurieren, XML/JSON-Logs auswerten und Word-Dokumente formatieren.

Die SXStrike-Lösung
Autonome Fleissarbeit

SXStrike automatisiert die langweilige Seite des Hackings. Es übernimmt den gesamten Lebenszyklus, Recon, Tool-Ausführung, Auswertung und PDF-Berichte, ohne menschliches Eingreifen.

Der Engagement-Lebenszyklus

Eine Aufgabe rein.
Ein verifizierter Bericht raus.

Wie tief das Engagement auch geht, jeder Durchlauf führt dieselben vier Phasen aus: Scope festlegen, die Angriffsfläche kartieren, beweisen, was ausnutzbar ist, und dann nur melden, was verifiziert ist. Keine Spekulation, keine unvalidierten CVEs, nichts, was Sie nicht reproduzieren können.

Phase 01

Planung

Der Scope steht fest, bevor ein einziges Paket rausgeht. Die Engine fixiert die Grenzen innerhalb und ausserhalb des Scope, entwirft und verfeinert dann den vollständigen Teilaufgabenplan zur Freigabe, nichts berührt das Ziel, bevor Sie zustimmen.

Phase 02

Recon

Die reale Angriffsfläche kartieren, über die es anschliessend schlussfolgert. Hosts, Domains, Dienste und Stacks erfassen und daraus ein strukturiertes Modell des Ziels bauen, gegen das der gesamte Durchlauf argumentiert, kein Wegwerf-Scan-Dump.

Phase 03

Analysieren & ausnutzen

Durch Ausführung beweisen, dann bis zur Auswirkung verketten. Jede Teilaufgabe der Reihe nach abarbeiten, das passende Tooling wählen und jeden Kandidaten validieren, indem er tatsächlich ausgenutzt wird, dann bestätigte Probleme zu echten, belegbaren Angriffspfaden verketten.

Phase 04

Berichterstattung

Nur was verifiziert ist, mit angehängtem Beweis. Den gesamten Durchlauf korrelieren und nach Relevanz filtern, dann einen compliance-fähigen Bericht bestätigter Findings erzeugen, jedes mit Reproduktionsschritten, Nachweis und Geschäftsauswirkung.

Abdeckung

Was SXStrike heute abdeckt.

Zwei Engagement-Typen in der Beta, beide mit dem vollständigen autonomen Lebenszyklus.

Injection

SQLiNoSQLiCommandTemplate

Cross-Site-Scripting

ReflectedStoredDOM

Fehlerhafte Zugriffskontrolle

IDORPrivilege escalationForced browsing

Authentifizierung & Session

Cookie flagsFixationToken replay

SSRF & Request Forgery

Metadata endpointsInternal pivotCSRF

Exponierte Angriffsfläche

.gitBackupsDebug routesSecrets in JS

API-Missbrauch

REST & GraphQLMass assignmentRate limits

Fehlkonfiguration

CORSHeadersTLSVerbose errors

Bekannte CVEs

Fingerprinting, dann Bestätigung durch Ausnutzung.

Loslegen

Bereit, in die Offensive zu gehen?

Warten Sie nicht auf den Angriff. Validieren Sie Ihre Abwehr noch heute.